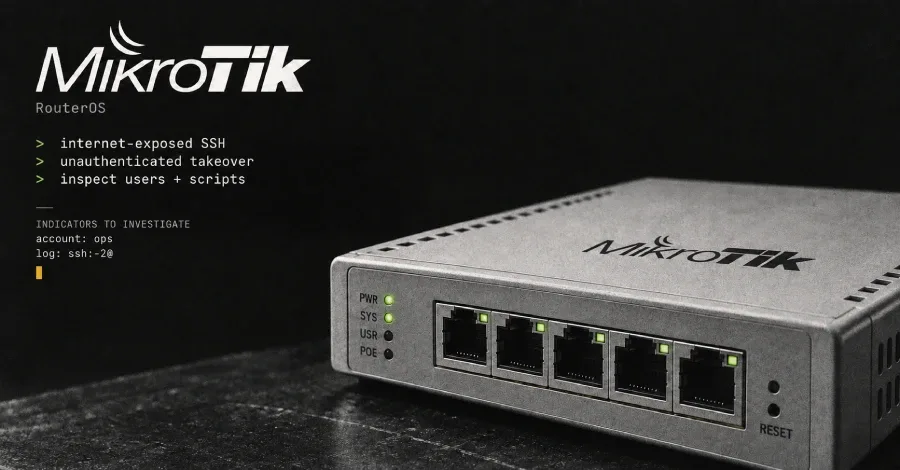
РКН потребовал от операторов закрыть уязвимости MikroTik
Операторы получили приказ от Главного радиочастотного центра – подразделения Роскомнадзора. В документе требовалось немедленно принять меры против пяти критических уязвимостей в прошивках RouterOS от MikroTik, среди них CVE‑2026‑67276 и CVE‑2026‑86060. Патчи уже доступны на сайте производителя, но в России около 100 тыс. роутеров работают на уязвимых версиях.
Что позволяют уязвимости. Первая – обход SSH‑аутентификации через неполную проверку RSA‑ключей; злоумышленник может подменить ключ и зайти без пароля. Вторая – повышение привилегий по специально сформированному имени пользователя, даёт полный доступ к системе. Третья, CVE‑2026‑67277, затрагивает сервис теста пропускной способности и может привести к чтению памяти ядра или принудительной перезагрузке. Совместное использование делает возможным полный контроль над устройством без каких‑либо учётных данных.
Что делают операторы. По рекомендациям ГРЧЦ они временно закрывают удалённый доступ к роутерам через уязвимые порты и усиливают мониторинг трафика. Абонентов просят обновить RouterOS в течение недели; при отказе оператор ограничивает их трафик. Телеком‑компании отмечают, что обновление клиентского оборудования не входит в их прямые обязанности, однако они обязаны защищать собственные сети и следовать указаниям регулятора.
Комментарии 0