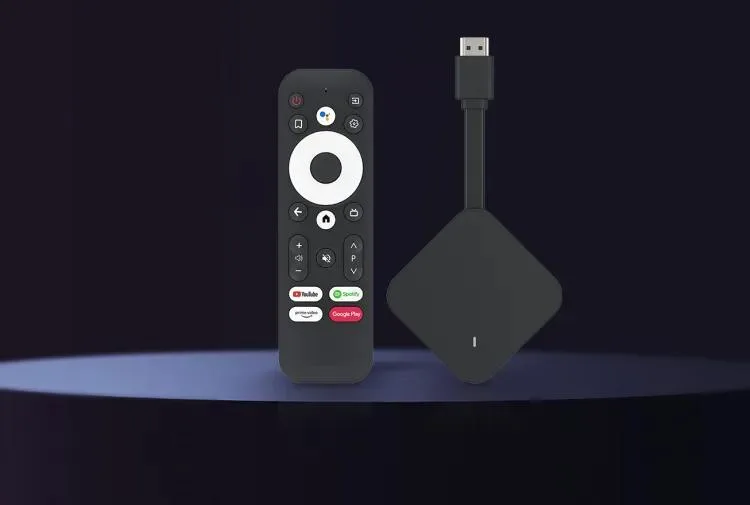
Google обнаружил бэкдор в более миллионе Android‑приставок
Google нашёл вредоносный модуль, который превратил около 1,3 млн Android‑TV приставок в управляемый ботнет. Заражение связано с компанией Videostrong Technology, намеренно включившей в прошивки скрытый механизм удалённого доступа.
Вирус распространился по моделям разных брендов, выпускавшимся несколько лет, а также по некоторым IoT‑устройствам: телемедицинскому оборудованию, караоке‑системам и цифровым рекламным панелям.
После первого включения прибор связывается с командными серверами, скачивает дополнительные модули, генерирует рекламные просмотры, крадёт данные и превращает домашний интернет в прокси‑узел. Доступ к заражённым устройствам продавался киберпреступникам.
Google совместно с партнёрами отключил инфраструктуру ботнета, заблокировал управляющие серверы и разорвал отношения с Videostrong, запретив компании поставлять сертифицированные Android‑устройства. В дальнейшем планируется усилить проверку прошивок, чтобы подобные случаи не повторялись.
Комментарии 0