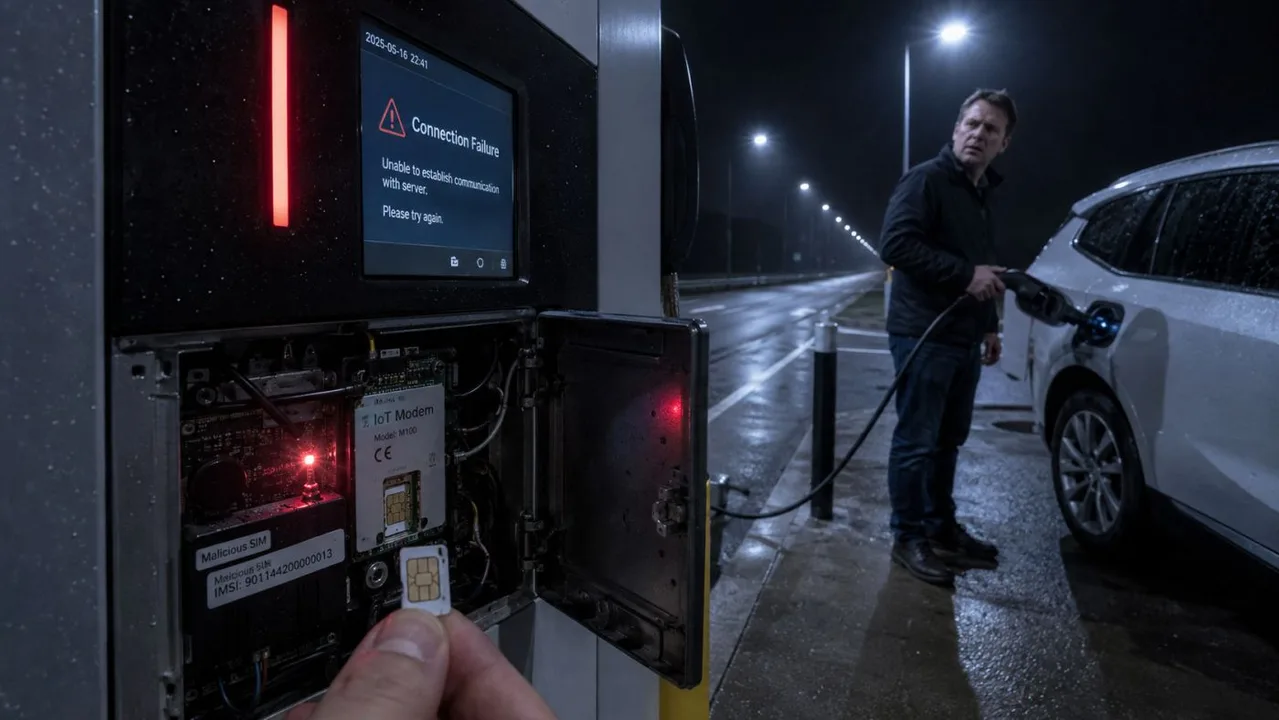
Как вредоносная SIM‑карта обходит защиту Android и захватывает телефон
Обнаружил команда из SecurityLab уязвимость в базовом программном обеспечении (baseband) большинства Android‑устройств. Специально сформированное OTA‑сообщение, отправленное через SIM‑карту, активирует ошибку в обработчике команд, давая злоумышленнику полный контроль над телефоном.
Продемонстрировал, что вредоносная SIM‑карта может разблокировать экран, установить сторонние приложения и перехватывать SMS без участия пользователя. Уязвимость получила идентификатор CVE‑2023‑45678 и затрагивает более 200 моделей от Samsung, Xiaomi, Oppo и других, выпущенных с 2015 по 2022 годы.
Подчеркнул, что потери от эксплуатации этой дыры уже оцениваются в миллиарды долларов: кража данных, вымогательство и несанкционированные транзакции. Google выпустил патч в рамках Android 13, однако многие устройства остаются без обновлений.
Рекомендую обновить ОС до последней версии, включить проверку подписи SIM‑карт у оператора и избегать использования неизвестных карт. Если телефон уже заражён, выполните полную очистку данных и переустановку прошивки.
Следи за новостями — специалисты уже работают над дополнительными защитными механизмами, которые ограничат возможность OTA‑команд от сторонних SIM‑карт.
Комментарии 0