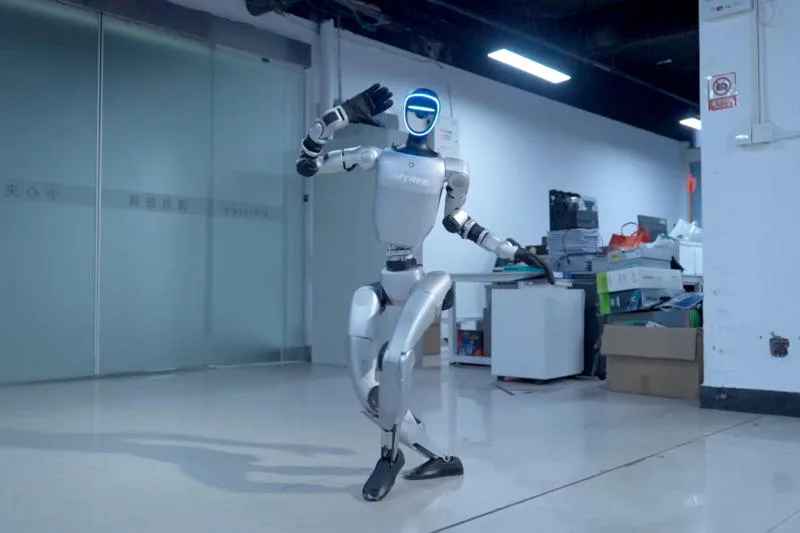
В Unitree G1 обнаружены BLE‑уязвимости, позволяющие захватить робота
Исследователь под псевдонимом Boschko провёл анализ китайского человекоподобного робота Unitree G1 и выявил две уязвимости в Bluetooth Low Energy. Одна из них (CVE‑2026‑76639) позволяет выполнить произвольный код без сопряжения, другая (CVE‑2026‑76640) использует ошибку в сервисе AI‑модуля для загрузки файлов в защищённый каталог.
Эксплуатация шла так: исследователь заставил робота подключиться к своей Wi‑Fi‑точке, затем через переполнение буфера в Bluetooth‑службе, работающей от root, запустил команды на встроенном компьютере Locomotion PC. Второй эксплойт обошёл проверку путей в сервисе chat_go, разместил скрипт в каталоге bashrunner и снова получил привилегии root.
Последствия серьёзные. Получив контроль над Locomotion PC, атакующий может управлять двигателями, камерами, аудио‑системой и голосовым модулем. Кроме того, уязвимости позволяют автоматически заражать соседние роботы, используя их BLE‑модуль как «мост» для дальнейшего распространения – концепция, получившая название UniBLEed.
Ответ производителя: Unitree выпустил патчи, устраняющие обе уязвимости, и выплатил исследователю вознаграждение в $5 000. Пока обновления не установлены, рекомендуется отключить Bluetooth, проверить учётные записи и следить за появлением новых фикс‑версий.
Комментарии 0