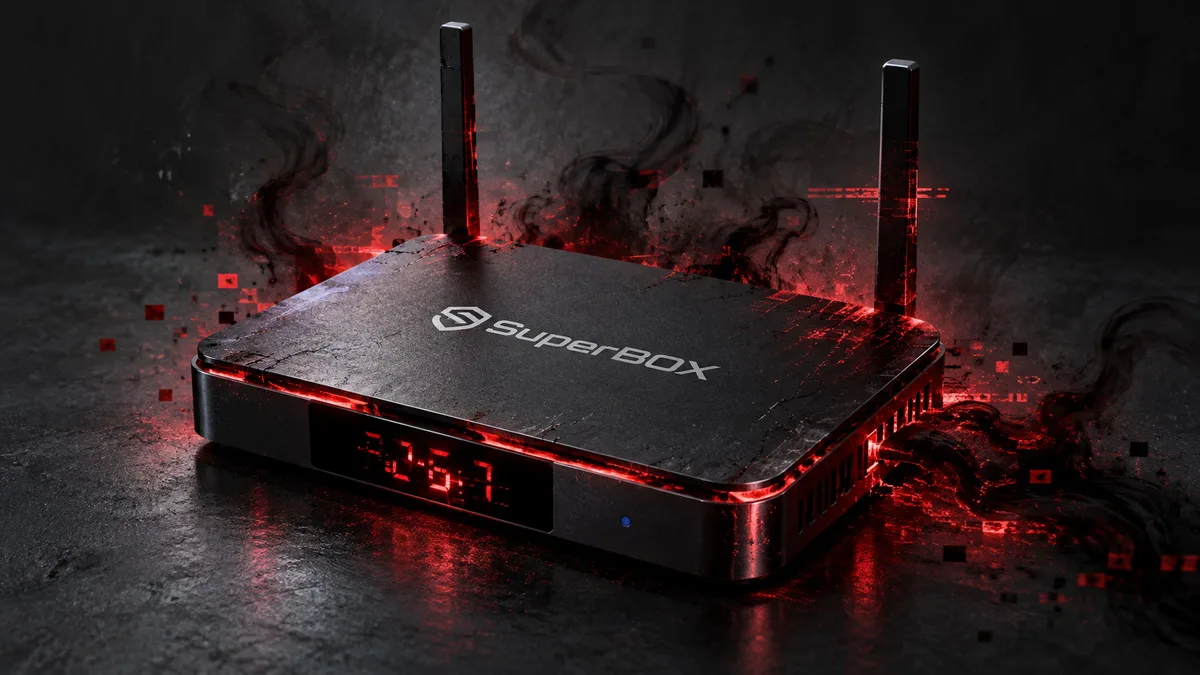
SuperBox превращает твоё ТВ в прокси с root‑доступом
Plume проанализировали Android‑приставки SuperBox, популярные среди любителей бесплатного контента. Приложение Cyberflix TV регистрирует устройство в сети Popanet и начинает проксировать трафик через домашнее подключение.
Оказалось, что в коробке включён ADB, доступный из‑вне, а команда su работает без проверки. Злоумышленник, получивший доступ к ADB, может выполнять любые команды от root и ставить любые APK‑файлы.
За три недели команда зафиксировала 1352 попытки подключения, в том числе загрузку CECbot, модификаций Mirai и Maskify. Эти программы превращают приставку в узел ботнета или в дополнительный прокси‑сервер.
Магазин приложений SuperBox работает с системными привилегиями, обходя подпись, Play Protect и предупреждения. Переместить приставку за роутер не спасает – прокси‑компонент поддерживает зашифрованный канал, по которому атакующий управляет открытым ADB.
Plume подчёркивают, что проблема не ограничивается только SuperBox: аналогичные уязвимости обнаружены у множества Android‑приставок, а сеть Popanet уже насчитывает более 2 млн заражённых устройств.
Комментарии 0