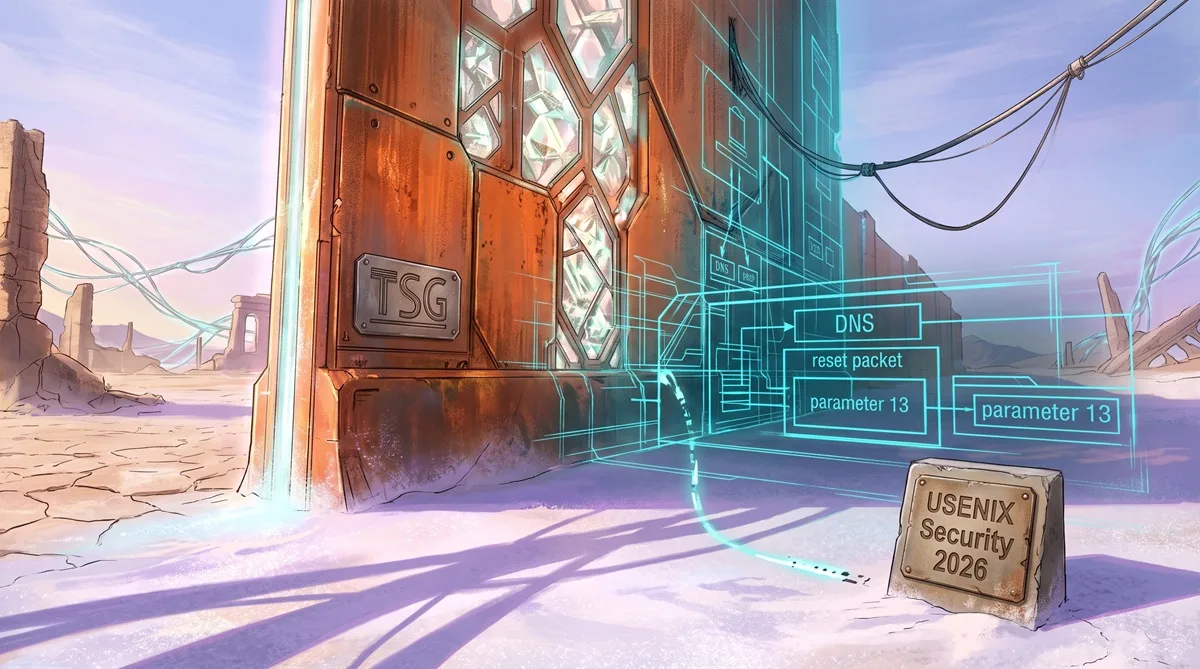
Слив кода Великого файрвола: 500 репозиториев и DNS‑баг раскрыли тайны цензуры
Исследователи из группы security‑lab обнаружили ошибку в DNS‑модуле Великого китайского файрвола, которая открыла доступ к внутренним репозиториям.
В результате они скачали более 500 репозиториев: от модулей фильтрации трафика до систем мониторинга и управления правилами.
Анализ кода показал, что система использует собственные протоколы и наборы правил, ранее неизвестные публично.
Ошибка заключалась в отсутствии проверки подписи DNS‑ответов, из‑за чего злоумышленник мог подменить запрос и получить доступ к закрытым ресурсам.
Китайские органы пока не прокомментировали утечку, но эксперты предупреждают о дальнейшем раскрытии механизмов цензуры.
Комментарии 0