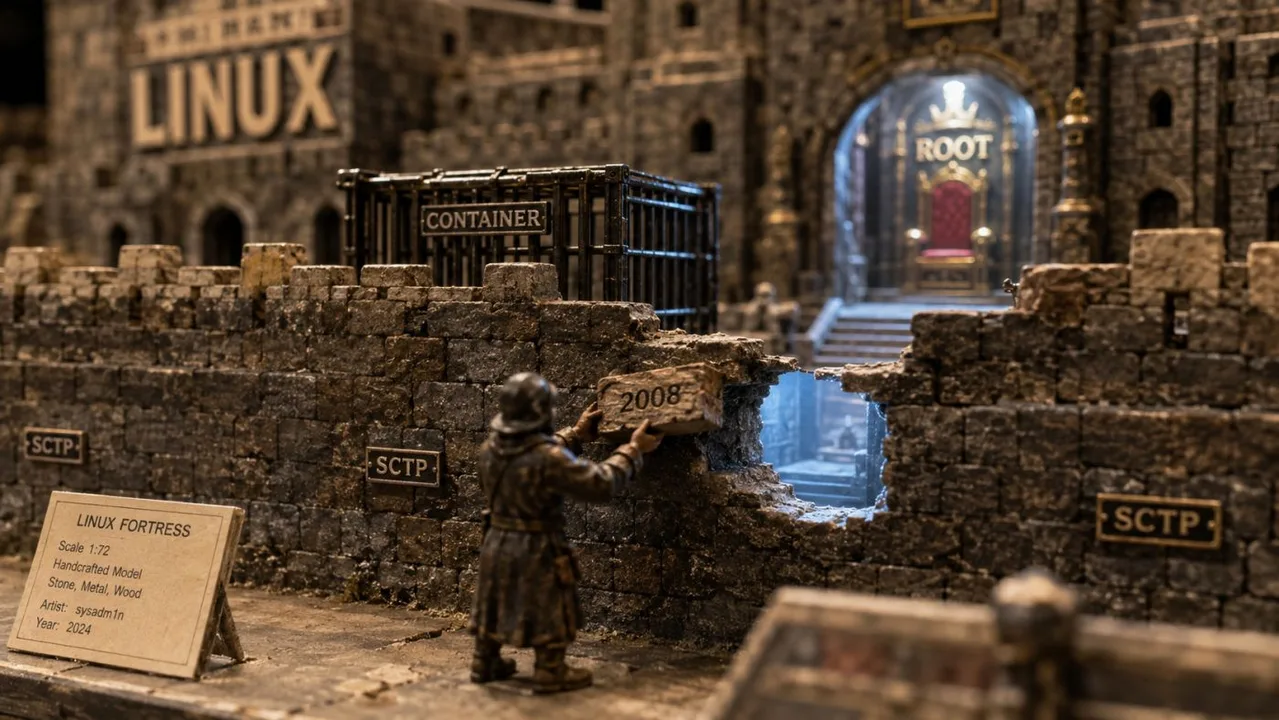
SCTPhantom: уязвимость в ядре Linux, дающая root и выводящая из контейнеров
Исследователи обнаружили уязвимость SCTPhantom в ядре Linux, отмеченную как CVE‑2026‑64564. Баг прятался в коде с версии 2.6.25, то есть почти 18 лет, и только сейчас получил публичность.
Эксплуатировать его можно локально: он повышает привилегии до root и позволяет процессу выйти из изолированного контейнера. Оценка по CVSS = 8,5 баллов, что ставит уязвимость в категорию «высокий риск». При успешном запуске атакующий получает полный контроль над хост‑системой.
Установи обновления ядра 5.19.6 и новее, где разработчики уже включили патч. Если обновление невозможно, ограничь доступ к /dev/kmsg и отключи возможности, связанные с SCTP, через параметр net.sctp.enable=0.
Комментарии 0