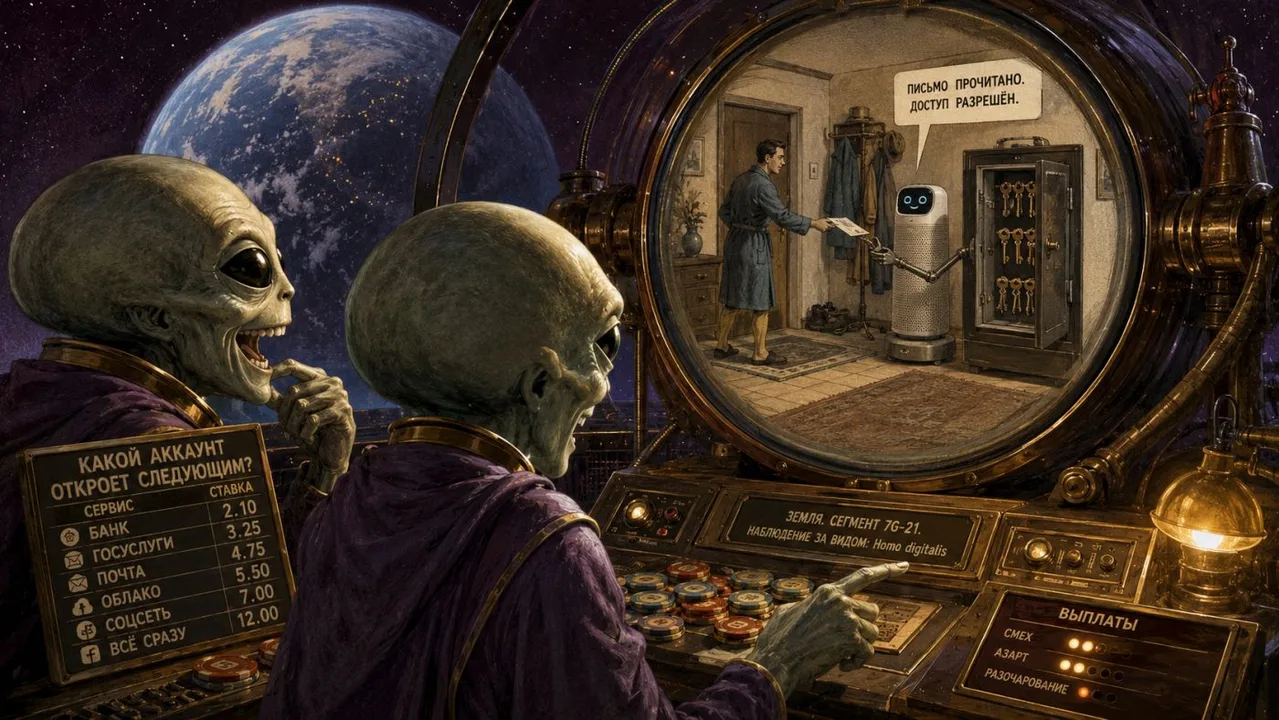
PleaseFix: как хакеры заставляют браузер покупать за тебя
SecurityLab обнародовал детали атаки PleaseFix. Хакеры подменяют обычные браузерные запросы скрытыми командами. Пользователь даже не нажимает кнопку – скрипт уже работает в фоне.
Вектор — письмо‑фишинг с вложенным iframe. При открытии письма iframe загружает JavaScript, который берёт сохранённые в браузере логины и пароли, выбирает товары через нейросеть и отправляет форму покупки. Всё происходит в несколько миллисекунд, а пользователь видит лишь обычный inbox.
Защититься проще, чем кажется: отключи автозаполнение в настройках, включи строгие CSP‑правила, обнови браузер до последней версии. Мониторинг сетевого трафика поможет заметить подозрительные запросы к известным маркетплейсам.
Комментарии 0