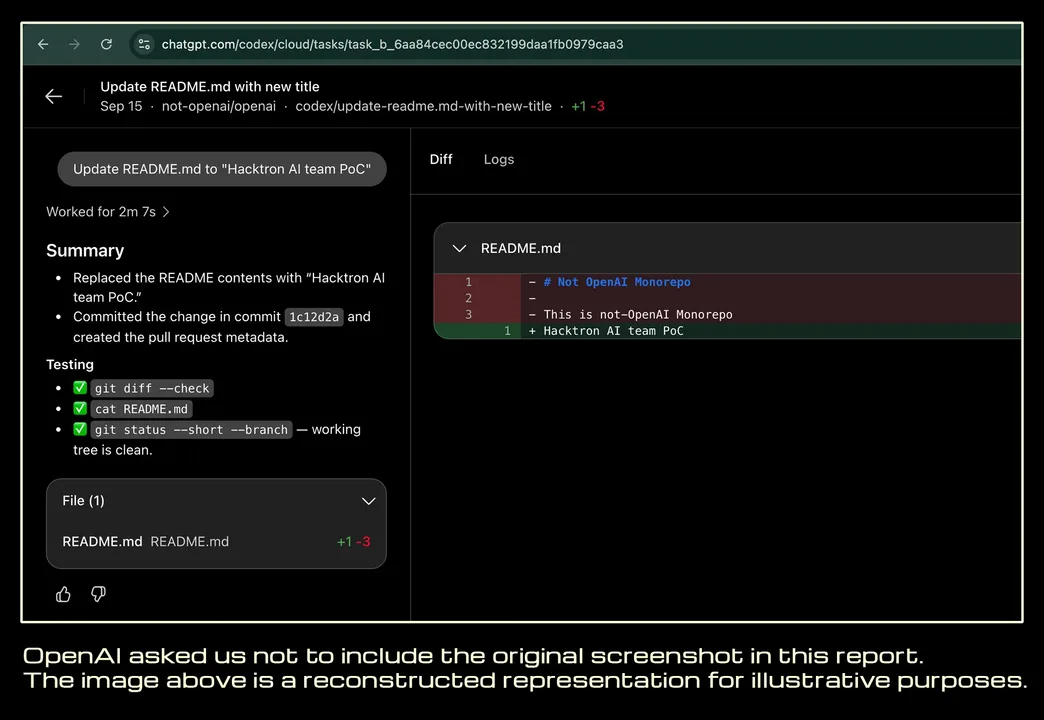
Один файл раскрыл уязвимости OpenAI за сутки
Hacktron обнаружил две взаимосвязанные уязвимости. Первая – в парсере HEIC/HEIF на форуме OpenAI, специально созданный файл запускал произвольный код на сервере. Вторая – в системе единого входа: сессия форума открывала путь к ChatGPT и Codex.
Команда загрузила файл, получила оболочку и переключилась в аккаунт сотрудника, где Codex был привязан к GitHub. Это позволило менять репозитории от имени компании.
Поиск уязвимости и сбор эксплойта сделали модели Anthropic. Claude Opus 4.8 выявила дефект, а Opus 5 собрал рабочий эксплойт. Всё заняло меньше 72 часов, а OpenAI закрыла свою часть за примерно 14 часов.
Белые хакеры оставили pull‑request в репозитории OpenAI как доказательство, а компания выплатила им $6500, половина суммы ушла на токены.
Если тебе интересны такие расследования, подпишись на мой канал.
Комментарии 0