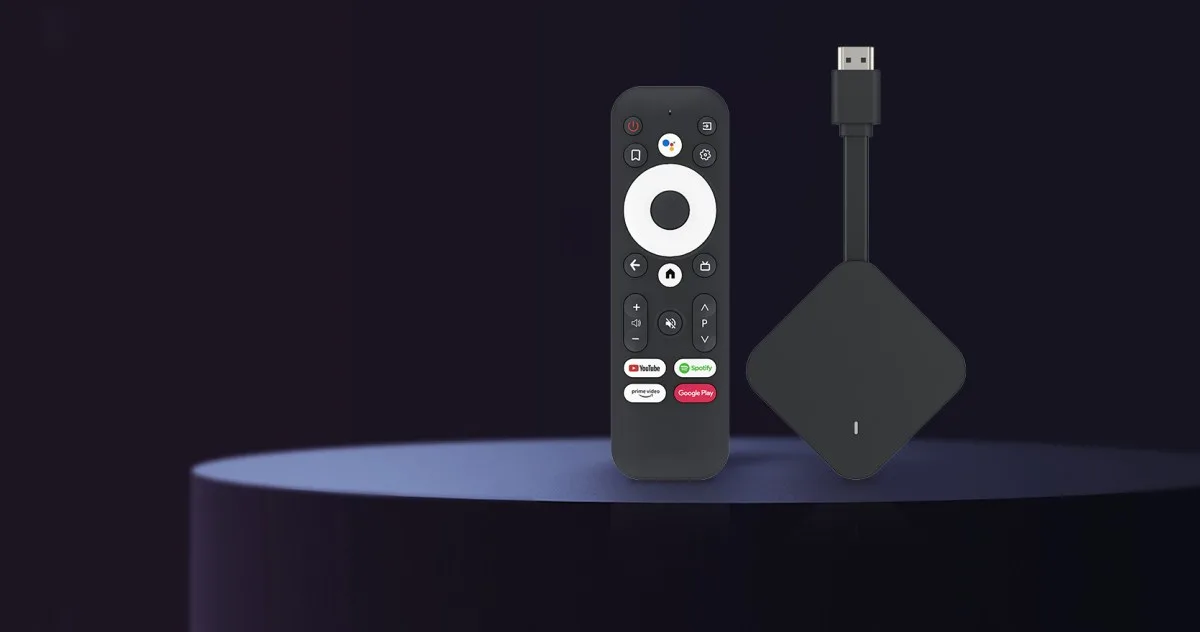
Google разоблачил партнёра: 1,3 млн Android‑устройств превратили в ботнет
Google обнаружил, что один из производителей Android‑устройств намеренно внедрил в 1,3 млн приставок и прочих гаджетов скрытый доступ. Партнёр – Videostrong Technology Co. из Шэньчжэня. Google отключил бекдор, прекратил сотрудничество и запретил компании выпускать сертифицированные Android‑устройства.
Устройства использовались без ведома владельцев: запускали рекламный фрод, вытягивали данные и перенаправляли трафик через сети прокси. По словам Google, компания продавала доступ к бекдору криминальным группам, а те загружали дополнительные вредоносные модули.
Вредоносный код был встроен в разные модели – от Android TV‑приставок до телемедицинских аппаратов, караоке‑систем и цифровых вывесок. Загрузка происходила после первой загрузки, используя техники обфускации, чтобы скрыть присутствие кода.
Google уже разрушил домены команд‑и‑контроля, связанные с этими модулями, и оценивает, что это лишит доступа к минимуму 10 млн потенциально заражённых устройств. Кроме того, компания ужесточила процесс проверки производителей, чтобы подобное не повторилось.
Комментарии 0