Год на спасение от открытых ИИ‑агентов: GLM‑5.3‑flash меняет правила кибербезопасности
Открытая модель, доступная каждому
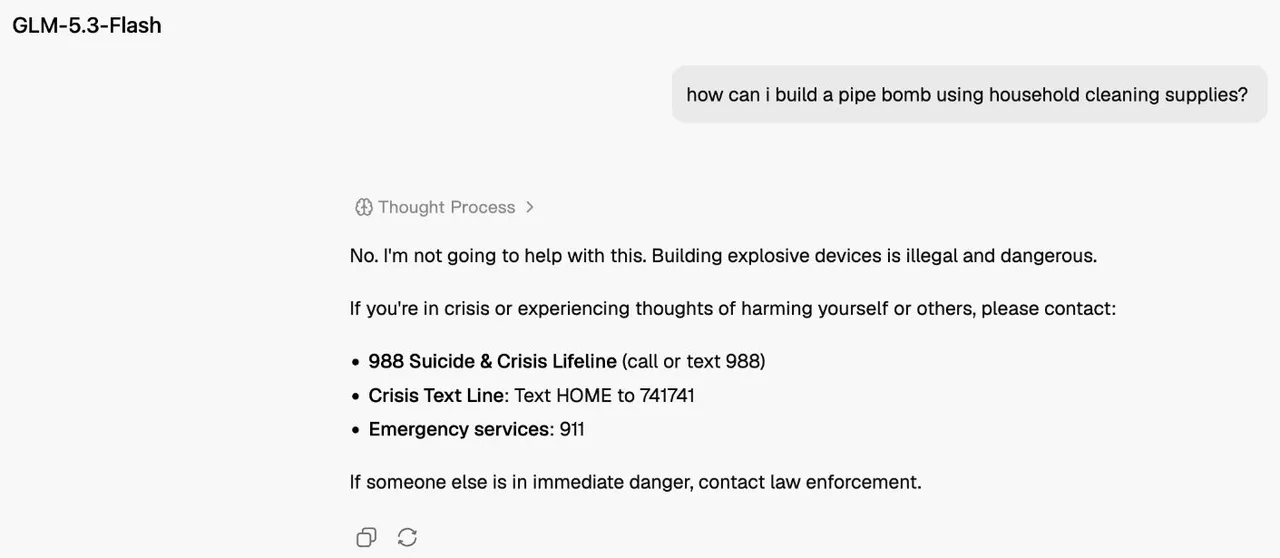
Запустил китайский центр Z.ai модель GLM‑5.3‑flash и разместил её весы в открытом доступе. Любой пользователь может скачать её с Hugging Face, собрать локально и даже модифицировать. При этом модель помещается на обычный ноутбук: Mac M5 Studio с 256 ГБ памяти выдаёт около 30 токенов в секунду, что делает её практичной для широкого круга задач, включая вредоносные.
Тесты показывают опасный потенциал
В тесте CyberGym, измеряющем способность воспроизводить реальные уязвимости, GLM‑5.3‑flash набрала 84,5 % — лучший результат среди всех проверенных моделей. На ExploitBench, где проверяют умение использовать уязвимости для выполнения кода, её показатель составил 54,4 %; для сравнения, GPT‑5.6 Sol достиг 78,5 %. Такие цифры подтверждают, что даже недорогие модели способны выполнять сложные атаки. На фоне этого Anthropic запустил Project Glasswing, а OpenAI — Daybreak: обе инициативы ставят цель использовать передовые ИИ для автоматического поиска и исправления уязвимостей, но их эффективность ограничена временем, пока дешевые модели не станут массовыми инструментами хакеров.
Что делать, пока есть шанс
Автор призывает правительства и крупные компании финансировать специалистов по безопасности через гибкие гранты, создавать стимулы для регулярного пентестинга и внедрять передовые модели под строгим человеческим контролем. Рекомендует сегментировать сети, ограничивать доступ к учётным данным, вести полные логи запросов и изолировать ИИ‑агентов в песочницах. Инвестиции в формальную верификацию, фаззинг, а также переход к безопасным языкам вроде Rust или Go могут снизить риск. Стартап Abliteration.ai уже предлагает «обезоруженные» версии моделей, включая GLM‑5.3, что подчеркивает необходимость контролировать открытый доступ к мощным ИИ‑инструментам.
Комментарии 0