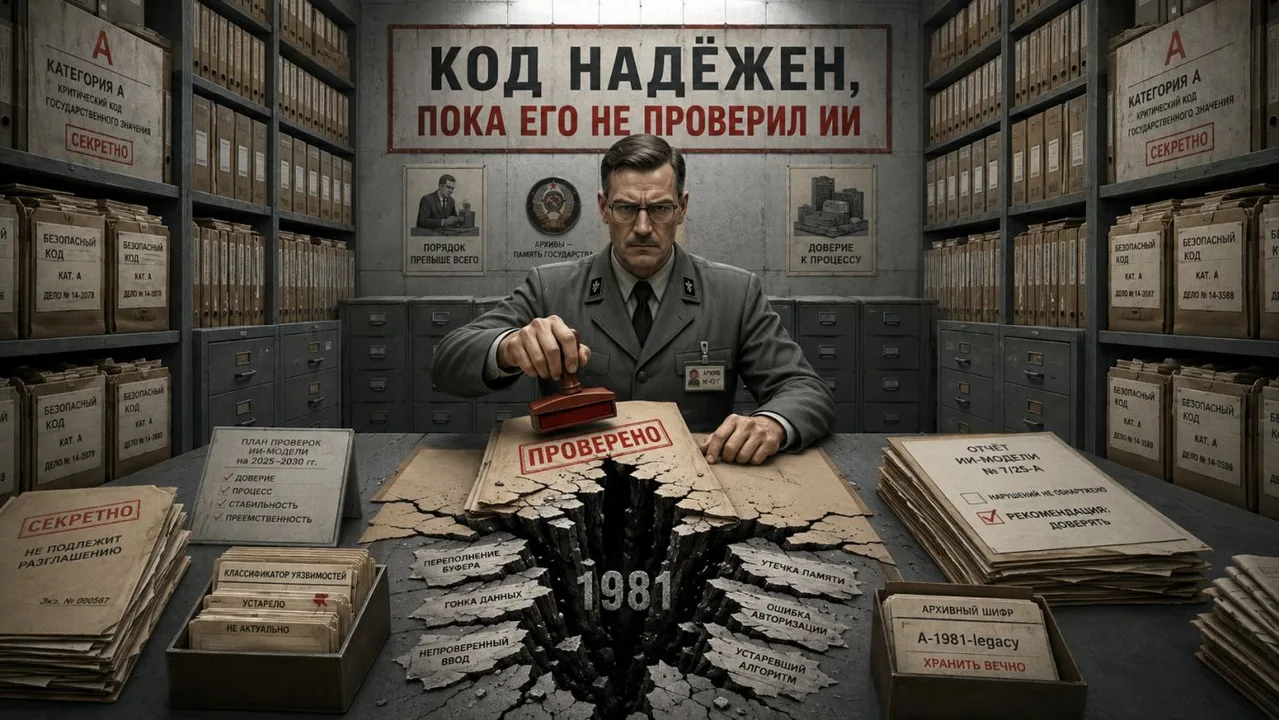
GLM‑5.3 нашла более тысячи критических уязвимостей в открытом коде
GLM‑5.3 — модель от Zhipu AI — просканировала 312 open‑source проектов. Выявила 1 247 критических уязвимостей, среди них 87 RCE и 42 привилегированных эскалаций.
Claude Mythos 5, запущенный Anthropic, проанализировал те же репозитории, но нашёл лишь 312 проблем. Разница показывает, насколько эффективно GLM‑5.3 умеет интерпретировать код и формулировать эксплойты.
Модель использовала цепочку запросов: сначала запросила список потенциальных уязвимостей, затем уточнила детали и сгенерировала рекомендации по исправлению. Полученные описания соответствуют формату CVE, что упрощает их передачу в баг‑трекинг.
SecurityLab опубликовал результаты, призвав разработчиков быстро обновить зависимости. Если ты поддерживаешь открытый проект, проверь, не попал ли твой код в список найденных проблем.
Комментарии 0