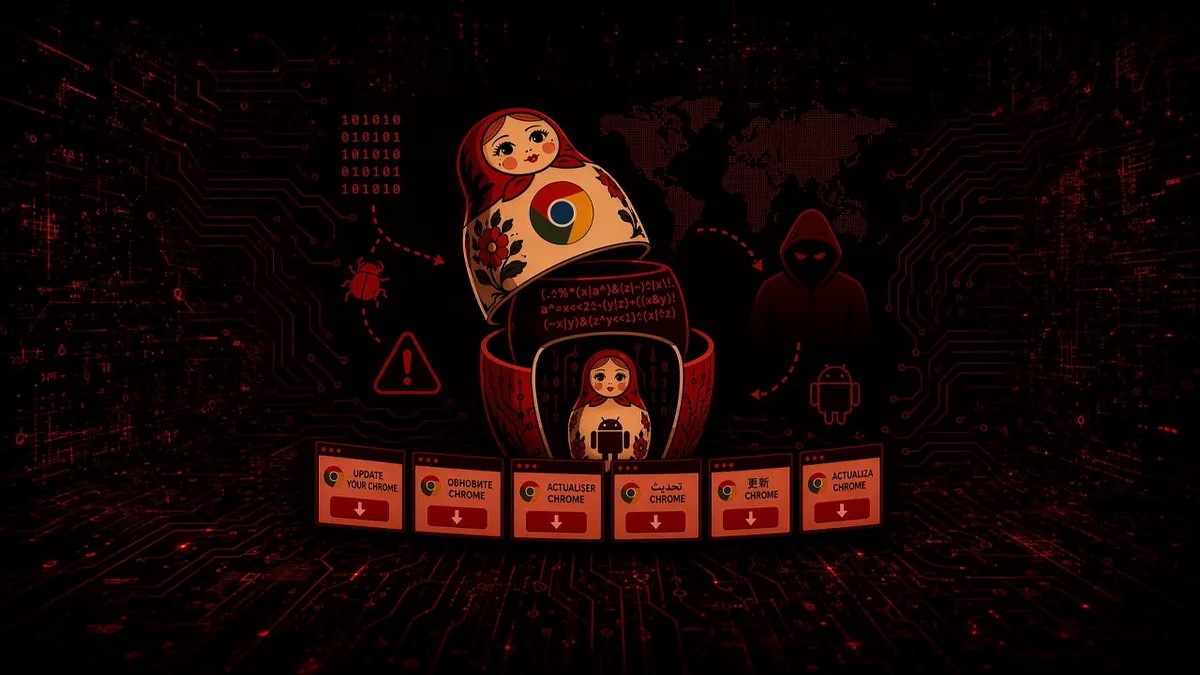
Шпионское Android‑приложение DragonDoll заражает смартфоны в 26 странах
Positive Technologies обнаружили новую Android‑малварь DragonDoll, которая сейчас активна минимум в 26 странах, включая Россию.
Заражение начинается с фишинговой страницы, выглядящей как официальный сайт Google Chrome. Пользователю предлагают скачать «обновление» APK, а страница локализована более чем на 30 языков.
После установки приложение запрашивает расширенные разрешения, затем, используя обфускацию и проверку отладчика, загружает основной шпионский модуль. Получив контроль, оно может включать экран, имитировать нажатия, делать скриншоты, звонить, читать и отправлять SMS, управлять контактами и журналом вызовов, а также работать через VNC без root‑прав.
Особый модуль накладывает оверлей над легитимными приложениями, перехватывая ввод паролей и PIN‑кодов. Кроме того, DragonDoll вытаскивает чаты из Signal и WhatsApp, подслушивает уведомления Telegram и собирает текст с экрана в Viber и других мессенджерах.
Исследователи нашли GitHub‑аккаунт, откуда с 6 марта по 6 мая 2026 г. выкладывали около 150 образцов и ссылки на фишинговые сайты. Собранные данные шифруются и отправляются на серверы, размещённые на российском хостинге. Совет: устанавливай обновления только из Google Play или официальных источников, игнорируй «срочные» ссылки.
Комментарии 0