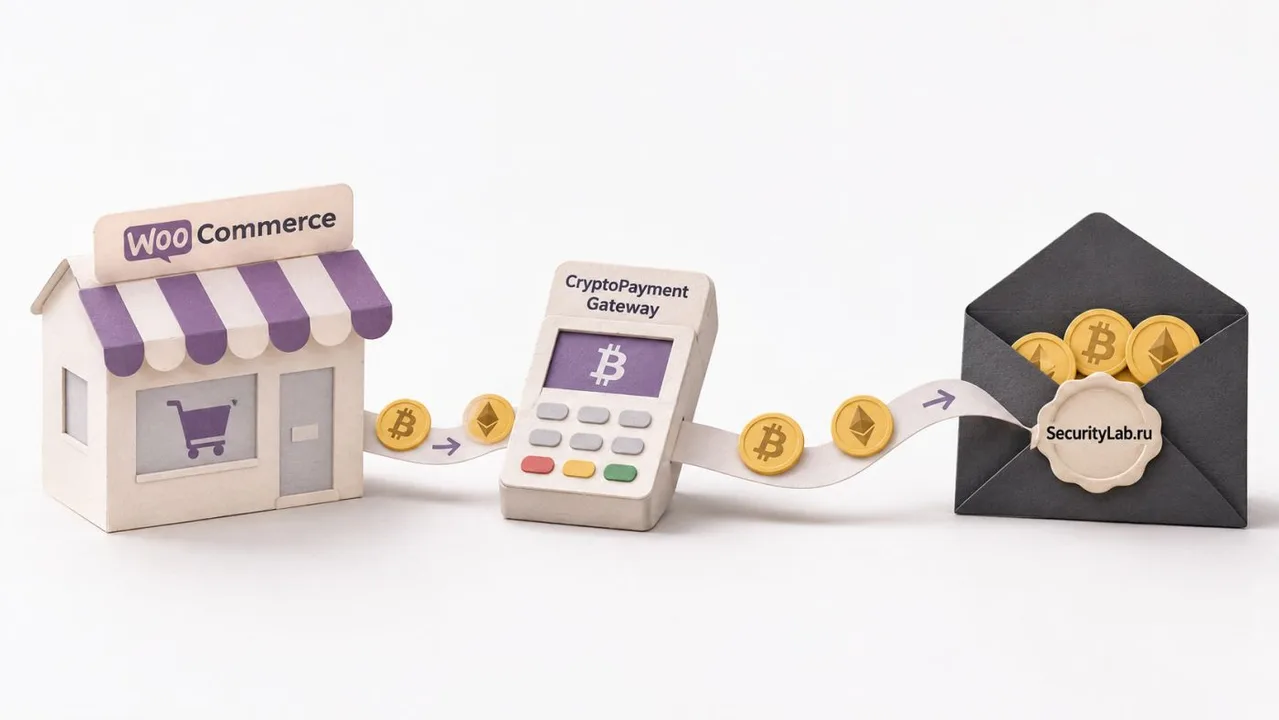
Криптоплагин WordPress уязвим: хакеры воруют кошельки без пароля
Defused Cyber зафиксировала попытки эксплуатации уязвимости CVE‑2026‑81648 в плагине CryptoPayment Gateway. Оценка CVSS 3.1 = 10 баллов. Затронуты версии 1.2.1 и 1.2.2 – последняя доступная на момент публикации. Плагин был удалён из официального каталога WordPress 28 августа 2026 года.
Ошибка происходит в AJAX‑обработчике, где отсутствует проверка прав пользователя. Любой запрос к этому эндпоинту может выполнить операции администратора: выкачать адреса криптокошельков, переписать конфигурацию платёжного шлюза и удалить произвольные файлы сервера.
Исследователи обнаружили запросы, исходящие с VPS‑провайдеров, рекламирующих анонимный хостинг без верификации. Пока нет подтверждений кражи средств, но доступ к открытым ключам открывает путь к их выводу.
К моменту удаления плагин скачали 1 845 раз, из них 20 за последнюю неделю. Точных цифр активных магазинов неизвестно. Поскольку патч не выпущен, советуют полностью удалить плагин, сменить все криптключи и проверить целостность файлов и настроек.
Комментарии 0