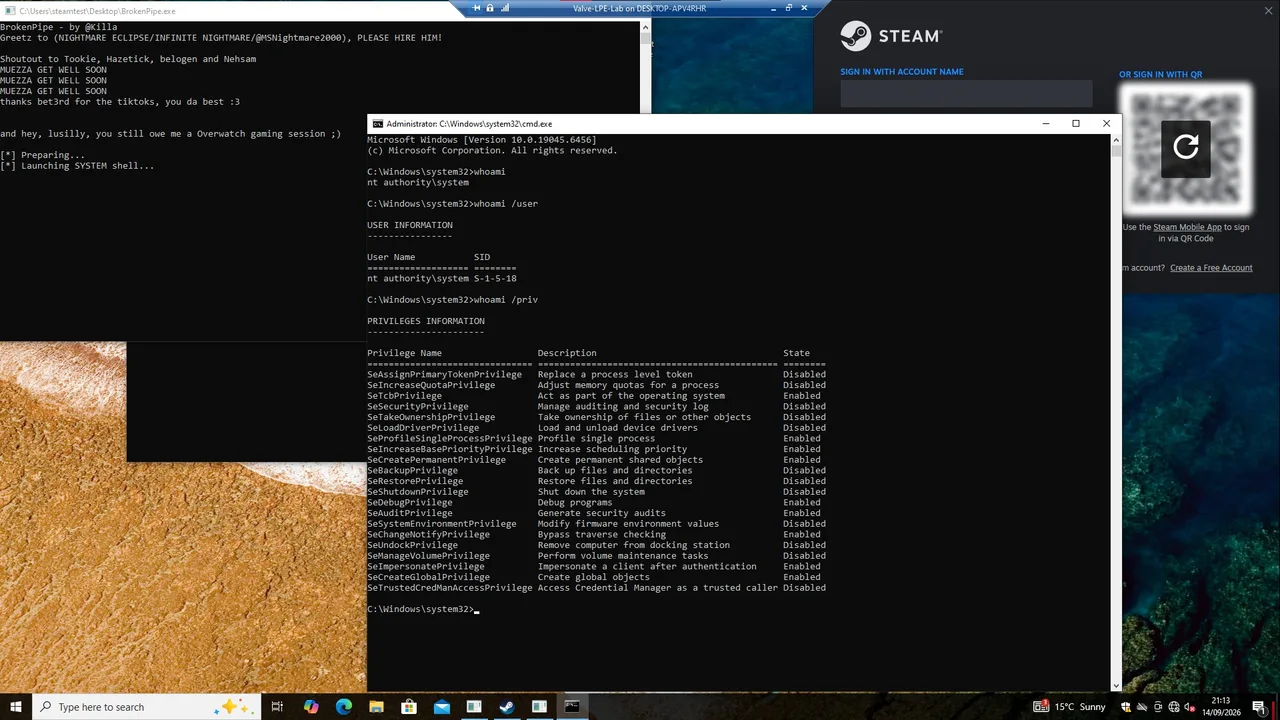
Уязвимость BrokenPipe в Steam дает права SYSTEM
Разработчик JD Modhvadia (KillaBoi) опубликовал PoC‑эксплойт, демонстрирующий критическую уязвимость в steamservice.exe. По его словам, Valve узнала о проблеме в марте 2026, но до сих пор не выпустила исправление.
Эксплойт подключается к службе Steam без прав администратора, вызывает IClientInstallUtils::AddInstallScriptToWhiteList, подсовывая подписанный Valve VDF‑файл и путь, контролируемый атакующим. Затем он запускает IClientInstallUtils::RunInstallScript, из‑за чего служба, работающая от имени SYSTEM, исполняет указанный скрипт.
В результате PoC открывает C:\Windows\System32\cmd.exe с привилегиями SYSTEM; команда whoami выводит SID S‑1‑5‑18. Для активации уязвимости требуется лишь локальный пользовательский код, что делает её привлекательной для RAT‑ов, стилеров и другого вредоносного ПО, ищущего путь к полному контролю после первоначального доступа.
Публичный PoC проверен на Steam 10.96.30.42 в Windows 10 и 11 (64‑бит). Отсутствие необходимости аутентификации в Steam упрощает эксплуатацию, но ограничивает критичность тем, что злоумышленнику нужен уже полученный доступ к системе. Valve пока не комментирует ситуацию.
Комментарии 0